Если совсем просто.
Туннель не является отдельным проводом. Это договорённость двух программ о том, как упаковать данные, передать их по существующей сети и восстановить на другой стороне. Аналогия с конвертом полезна, пока мы помним: внешний адрес конверта остаётся виден, а защита его содержимого зависит от используемого протокола. Само слово «туннель» ещё не гарантирует шифрование.
Пакет для внутреннего адреса 10.20.0.5 направляется в виртуальный интерфейс. Клиент передаёт его зашифрованную оболочку удалённому шлюзу, который знает маршрут в нужную подсеть. Внешний наблюдатель видит обмен со шлюзом, а не исходный внутренний адрес назначения. Это учебный пример частного адресного пространства, не готовая конфигурация для копирования.
Как это работает.
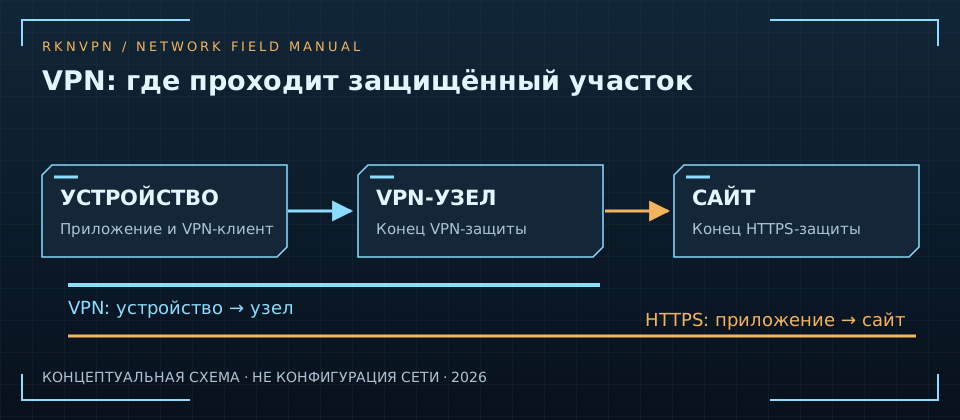
Внутри может находиться пакет для сайта или корпоративного сервиса, снаружи — пакет до удалённого узла. Маршрут к самому узлу должен оставаться доступен через обычное подключение, иначе получится петля. На выходе из защищённого канала данные вновь маршрутизируются. У HTTPS поверх VPN два разных уровня защиты с разными конечными точками: браузер—сайт и клиент—VPN-сервер. Их нельзя складывать в условную «двойную анонимность».
Ситуация «рукопожатие есть, сайты не открываются» не противоречива: управление туннелем и полезный трафик могут ломаться на разных этапах. Проверьте DNS, маршрутизацию, доступность выхода и размер пакетов по одному. Отключать проверку сертификатов ради подключения нельзя: так меняется сама модель доверия.
Почему это важно.
Различайте полный и раздельный туннель. Полный маршрут предполагает передачу широкого набора направлений через VPN; раздельный — только выбранных сетей или приложений. DNS, IPv6 и локальная сеть требуют отдельного внимания: наличие туннельного интерфейса не доказывает, что весь трафик действительно идёт через него. При диагностике сопоставляйте маршруты и счётчики переданных данных, а не только значок приложения. При чтении схемы всегда отмечайте оба конца каждого защищённого канала. Если на рисунке присутствует только слово «шифрование» без конечных точек, он может вводить в заблуждение. Для HTTPS поверх VPN нарисуйте две отдельные линии: так становится понятно, где снимается каждая оболочка и кто является её получателем.
Узнать больше.
Продолжи с соседних понятий или загляни в документацию.
Практический разбор
Продолжение темы: практическое руководство.