Три наблюдателя на одном пути
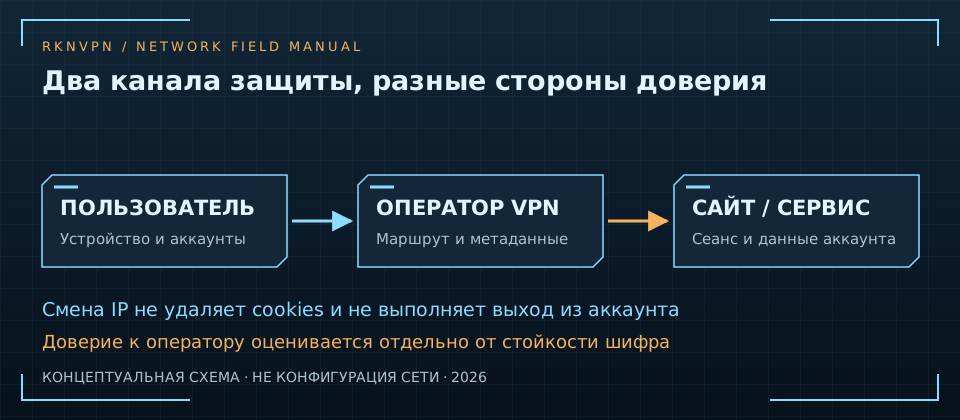
Локальная сеть и интернет-провайдер видят внешний обмен с VPN-узлом и его характеристики. Оператор VPN находится на другой позиции: он завершает туннель и передаёт трафик дальше. Конечный сайт получает прикладное соединение и собственные данные о пользователе. У каждой стороны разная область наблюдения.
Если внутри используется HTTPS, содержимое защищается до сайта, а не только до VPN. Однако метаданные не исчезают полностью. Нельзя обещать, что провайдер «вообще ничего не видит», как и нельзя утверждать, что VPN-оператор обязательно читает любой пароль. Оценка должна учитывать реальный протокол и конечные точки защиты.
Смена IP и личность
IP-адрес — один сетевой признак, а не полная цифровая личность. Он может быть общим или динамическим. Но вместе со временем и другими сведениями он полезен для связывания событий. Смена адреса меняет этот признак для конкретного соединения, не стирая остальную историю взаимодействия.
Если вы вошли в аккаунт, сайт знает аккаунт независимо от страны выхода. Cookies и локальное хранилище также продолжают действовать. Поэтому проверять «анонимность» посещением своей личной страницы некорректно: вы сами сообщили идентификатор. Новый IP не выполняет выход из сервиса и не создаёт новый браузерный профиль.
Геолокация не сводится к IP
Приложение может получать местоположение через разрешённые системные механизмы. У телефона есть другие сигналы, а сервис может учитывать регион аккаунта и оплаты. VPN не отзывает эти разрешения. Если после выбора другой страны приложение знает прежний город, это не доказывает утечку туннеля без дальнейшей проверки.
Посмотрите, какие разрешения действительно выданы и нужны ли они для задачи. Не отключайте всё наугад, если это ломает важные функции; используйте поддерживаемое ограничение доступа. Различайте сетевую геолокацию по адресу и данные, которые приложение получает напрямую от системы или самого пользователя. Это разные каналы, требующие разных решений.
DNS, IPv6 и WebRTC
При полном туннеле возможны нежелательные пути, если конфигурация не охватывает нужные соединения. DNS, IPv6 и WebRTC проверяют отдельно. Но любая строка адреса в диагностике не является автоматическим доказательством раскрытия личности. Важны тип адреса, его принадлежность и ожидаемая политика.
Для WebRTC-проверки сопоставьте исходный публичный адрес и результат после VPN. Частный адрес домашней сети не равен точному местоположению. Для DNS различайте получателя и маршрут запроса. Общий протокол проверки помогает получить ограниченный достоверный результат, не превращая один тестовый сайт в сертификат полной анонимности.
Доверие перемещается, а не исчезает
Выбор VPN добавляет оператора, которому доверяется важная часть пути. Это может быть обоснованным решением, но его нужно оценивать. Изучите, кто предоставляет услугу, как обновляется приложение и что означает no-logs policy. Современный шифр не устанавливает организационную честность автоматически.
Аудит тоже имеет дату и область проверки. Он может дать полезные сведения, но не подтверждает все будущие практики и компоненты. Не следует ни слепо доверять значку, ни придумывать нарушение без фактов. Составьте список известных категорий данных и непроверенных обещаний; такая карта доверия точнее бинарного ярлыка «абсолютно безопасно».
Устройство остаётся конечной точкой
Если вредоносная программа читает экран или ввод на устройстве, VPN не возвращает конфиденциальность уже доступного ей текста. Обновления, происхождение приложений и защита учётных записей остаются важными. VPN также не распознаёт автоматически фишинговый сайт, которому вы добровольно передали пароль через корректный HTTPS.
Проверьте источник клиента и запрошенные права. Установка неизвестного корневого сертификата меняет модель доверия и не является обычной ценой «бесплатной приватности». Не передавайте секреты профиля вместе с диагностикой. Защита пути полезна, когда конечное устройство и проверка получателя не оставлены без внимания.
Сформулируйте свою модель угроз
Спросите, от кого и какие сведения требуется защитить. Сосед по публичной сети, оператор доступа, конечный сайт и лицо с доступом к телефону — разные ситуации. Один инструмент не обязан решать их одинаково. Для обычной повседневной задачи часто важнее конкретные настройки и привычки, чем максималистское обещание исчезнуть из интернета.
Не выдавайте этот разбор за персональную оценку высокорисковой ситуации. Если последствия раскрытия серьёзны, нужна отдельная проверка требований и подходящих инструментов. Здесь нет гарантии безопасности для любой деятельности. Цель материала — помочь отделить технические свойства от обещаний, чтобы следующий вопрос был точнее и решение — проверяемее.
Пример: один сайт, два разных вопроса
Вы включили VPN и открыли сервис, где уже выполнен вход. Он показывает прежний профиль. Это отвечает на вопрос идентификации аккаунта, но не на вопрос маршрута. Если безопасный IP-тест показывает ожидаемый выход, оба результата совместимы: сетевой адрес изменился, а аккаунт остался прежним. Здесь нет необходимости придумывать взлом шифрования.
Теперь представьте, что приложение получает геолокацию по разрешению системы. Изменение VPN-региона не отнимает это право. Для оценки местоположения нужно разбирать разрешения и данные приложения; для маршрута — адреса и сетевые настройки. Такая раздельная постановка позволяет выбрать подходящую меру вместо бесконечного переключения серверов, которое не относится к реальному каналу раскрытия.
Что считать разумным улучшением
Снижение одного риска имеет ценность, даже если остальные остаются. Защищённый путь в незнакомой сети не обязан одновременно удалять цифровой след. Отказ от лишнего разрешения не заменяет HTTPS. Сильный вход в аккаунт не задаёт маршруты. Полезная система мер складывается из понятных ограниченных функций, а не требует от одного инструмента невозможного.
Составьте список своих требований и проверенных результатов без максималистского вердикта. Например: «канал до доверенного узла установлен; аккаунты продолжают идентифицировать; разрешение геолокации проверено отдельно». Если есть непроверенные области, отметьте их. Такая запись позволяет улучшать защиту последовательно и не путать осторожность с уверенностью, которую не поддерживают факты.
Полезные привычки после настройки
Проверяйте адрес сайта, используйте актуальные приложения и поддерживаемую защиту аккаунтов. Пересматривайте ненужные разрешения. Для VPN сохраняйте понятный режим, проверяйте восстановление после смены сети и не считайте зелёный индикатор окончательным ответом. Не нужно постоянно менять всё ради ощущения защиты: важнее знать назначение каждого действия.
Для выбора инструмента используйте критерии VPN, для сети в поездке — разбор публичного Wi-Fi. Хороший результат — не мифическая невидимость, а уменьшение конкретного риска с понятными границами. Это позволяет ценить VPN за реальную работу, не требуя от него стирать аккаунты, контролировать разрешения и заменять все остальные меры одновременно.