Уточните, к какой сети подключаетесь
Похожее имя не доказывает принадлежность точки доступа заведению. Уточните название штатным способом и избегайте случайного автоматического подключения. Если сеть требует входа, используйте её обычную страницу, но не вводите туда пароль от почты или системного аккаунта только потому, что она нарисовала знакомый логотип.
Некоторые VPN-клиенты со строгой блокировкой мешают пройти captive portal до подключения. Это не обязательно ошибка самого интернета. Для диагностического действия учитывайте фоновые приложения и выбранную политику: временное ослабление запрета может открыть им прямой путь. Если процедура непонятна, мобильное подключение для важного действия может быть проще и предсказуемее.
Что даёт HTTPS
TLS, используемый HTTPS, защищает обмен с конкретным сайтом и проверяет его имя по модели доверия браузера. Локальный наблюдатель не получает автоматически содержимое страницы только потому, что Wi-Fi общий. Поэтому утверждение «без VPN любой сосед читает все HTTPS-пароли» технически неверно.
Но HTTPS не делает сайт честным. У мошеннического домена тоже может быть корректный сертификат. Проверяйте адрес и смысл запрошенных данных. Если браузер предупреждает об ошибке сертификата, не обходите её ради завершения входа. Наличие VPN не превращает это предупреждение в несущественную формальность и не исправляет неверного получателя.
Что добавляет VPN
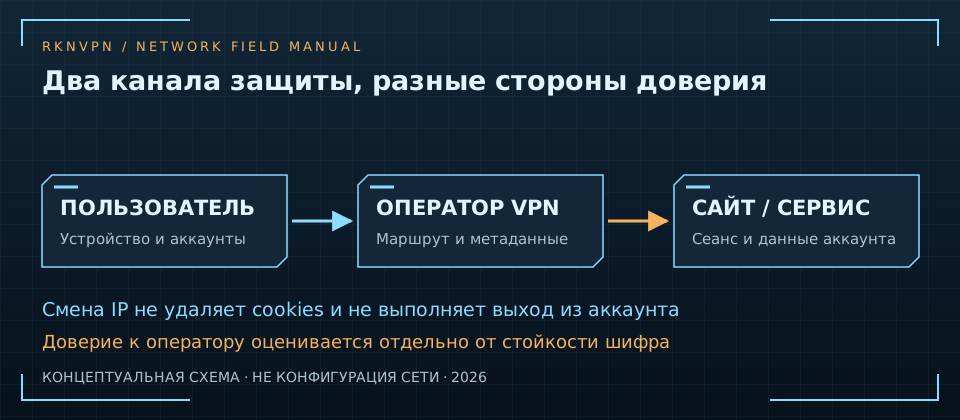
VPN создаёт защищённый участок до своего узла и меняет позицию наблюдения. Локальной сети становится доступна другая внешняя картина обмена, а оператор VPN получает доверенную роль. Это может быть полезно в незнакомой сети, но требует понятного клиента и оператора. Доверие не исчезает, а распределяется иначе.
Сохраните HTTPS поверх VPN. На удалённом сервере внешняя VPN-оболочка снимается, и дальнейшую защиту содержимого обеспечивает прикладной протокол. Не выбирайте неизвестный бесплатный клиент только ради быстрого подключения. Установка программы с широкими сетевыми возможностями может создать новый риск, который превышает решаемую задачу публичного Wi-Fi.
Устройство и локальный доступ
Проверьте системный профиль сети и ненужные функции общего доступа. На рабочем устройстве следуйте политике организации. Не включайте обнаружение и обмен файлами без необходимости только потому, что рядом коллега. Доступность локального ресурса и защищённость интернет-канала — разные вопросы.
Автоматическое подключение к известному имени сети удобно, но требует осторожности в общественных местах. После поездки можно убрать ненужную сеть штатным способом. Не устанавливайте предложенные точкой доступа сертификаты, приложения и профили без ясного основания. Для обычного доступа к интернету такие действия не должны превращаться в непрочитанный ритуал согласия на всё.
Обновления и разрешения
Актуальные браузер и ОС важны независимо от VPN. Если система давно не получает исправления, смена сетевого выхода не устраняет эту проблему. Приложение с доступом к данным или экрану работает на конечной точке, где текст уже расшифрован. Защита передачи не блокирует любой локальный способ чтения.
Также проверьте разрешение геолокации и источник загруженного файла. VPN не отзывает разрешения и не подтверждает безопасность вложения. Для аккаунтов используйте поддерживаемые способы усиления входа и не передавайте одноразовые коды посторонним. Сетевой посредник не может отменить данные, которые пользователь сам отправил неверному получателю через защищённый канал.
Проверьте VPN до важного действия
Если VPN нужен по вашей задаче, настройте и испытайте его заранее на собственной сети. Затем в публичной сети проверьте состояние и нужный сценарий. Смена IPv4 сама по себе не проверяет IPv6, DNS и остальные программы. Используйте последовательность проверки, не вводя чувствительные сведения на диагностических сайтах.
Если требуется запрет прямого выхода при разрыве, проверьте Kill Switch. Автоматическое переподключение решает другой вопрос. Ручное выключение и потеря сети способны иметь разные политики. Не начинайте такой эксперимент во время важного звонка или единственной удалённой административной сессии: сначала нужен безопасный тест и путь восстановления.
Когда лучше отложить действие
Если сеть требует непонятных полномочий, появляются неожиданные сертификатные ошибки или клиент получен из сомнительного источника, не продолжайте чувствительный вход ради удобства. Используйте другое доверенное подключение или разберите проблему. Это конкретное решение по наблюдаемому признаку, а не утверждение, что все публичные сети обязательно опасны.
Если работа требует корпоративного VPN, соблюдайте выданную инструкцию и сообщите о проблеме администратору. Не подменяйте её случайным личным прокси. Если задача обычная и сайты используют корректный HTTPS, оценка риска может быть иной, чем для доступа к внутренней системе. Универсальная страшилка не помогает выбрать пропорциональные меры.
Пример: страница входа просит установить сертификат
Обычный captive portal и установка нового доверенного корня — разные действия. Если страница предлагает сертификат без ясной корпоративной причины, не воспринимайте это как обязательный безобидный этап. Уточните условия у владельца сети и используйте альтернативное подключение для важной задачи. В управляемой организации подобная процедура может иметь объяснение, но его должен дать ответственный администратор.
Не вводите пароль от основной почты в форму только из-за знакомого оформления. Проверьте настоящий домен и назначение запроса. Даже корректный HTTPS защищает обмен с тем сайтом, который открыт, а не подтверждает его право получать любые реквизиты. Это полезный пример того, почему сетевые меры и проверка получателя должны работать вместе.
Что подготовить заранее
Обновите нужный клиент и убедитесь, что знаете штатный способ восстановления. Сохраните необходимые сведения о профиле защищённо, без публичной ссылки. Если предстоит рабочая поездка, уточните согласованный способ доступа и контакт поддержки. Не оставляйте установку неизвестного клиента до момента, когда срочно нужен важный ресурс в незнакомой сети.
После поездки пересмотрите ненужные сохранённые сети и временные настройки. Не удаляйте рабочие профили без понимания последствий, но верните собственные неподтверждённые эксперименты. Такая подготовка не обещает отсутствия всех рисков. Она уменьшает вероятность срочного решения, при котором пользователь соглашается на непонятные полномочия ради одного подключения и забывает об этом после возвращения.
Короткий порядок действий в поездке
Уточните сеть, проверьте адрес сайта и предупреждения браузера, избегайте ненужных профилей и сертификатов. Используйте заранее установленный доверенный клиент, если VPN нужен. Не забывайте про локальный доступ, обновления и аккаунты. После завершения убедитесь, что устройство не будет без необходимости автоматически подключаться к случайной сети.
Для понимания границ прочитайте что VPN скрывает и чего не скрывает. Выбор инструмента разобран в отдельном руководстве. Успешная защита в поездке — это предсказуемая последовательность действий, а не покупка обещания «полной безопасности Wi-Fi». Чем яснее назначение каждой меры, тем проще сохранить удобство без необоснованных гарантий.