Адреса и порты — ещё не вся картина
Обычное сетевое правило может учитывать адрес источника, назначения и транспортный порт. Более глубокий анализ рассматривает доступные структуры протокола и поведение потока. Между этими подходами есть разница, но в практических системах они могут применяться вместе. Поэтому пользователь не всегда способен отделить механизм по одному внешнему симптому.
Если соединение не устанавливается, причиной может быть простое правило по адресу, а не сложный анализ. Если оно сбрасывается на определённом этапе, это полезное наблюдение для дальнейшего исследования. Но внешне похожий результат могут давать сервер, промежуточная защита или неверная конфигурация клиента. Технический диагноз требует контрольных сравнений.
Что скрывает шифрование
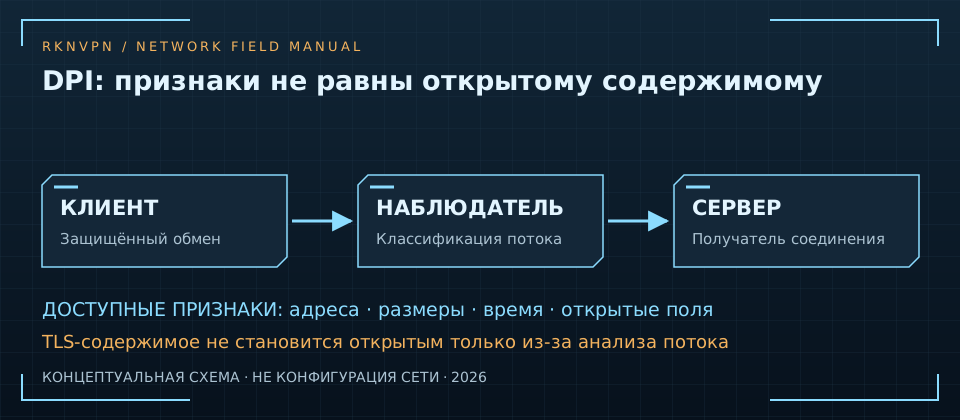
Корректный TLS защищает содержимое между конечными сторонами. Это ограничивает возможность читать переданные страницы и сообщения на пути. Однако внешние адреса и сам факт обмена не исчезают. Также остаются наблюдаемые характеристики вроде объёма и времени. Конкретные поля рукопожатия и их защита зависят от версии и настроек.
Не стоит делать два противоположных неверных вывода. Первый: «раз трафик зашифрован, его невозможно отличить». Второй: «если его отличили, шифрование взломано». Классификация может быть вероятностной и использовать признаки, не раскрывающие содержимое. Это объясняет, почему доступность защищённого соединения и криптографическая стойкость обсуждаются отдельно.
Сигнатуры и статистические признаки
Распознавание может опираться на характерную структуру сообщения или на совокупность наблюдений. Размеры пакетов и последовательность обмена иногда помогают классификации. Но описание общего принципа не доказывает использование конкретного метода в заданной сети. Нельзя приписывать оборудованию точные возможности без документации или измерений.
Вероятностная классификация также не является знанием содержания каждого действия. Сходство потоков способно приводить к ошибкам распознавания. Поэтому заявления о стопроцентной точности требуют особенно сильного подтверждения. В этой статье нет собственных испытаний DPI-оборудования, измеренной точности или списка действующих правил конкретного провайдера.
Наблюдение и действие различаются
После классификации система может лишь собирать статистику, менять приоритет или ограничивать поток по политике. Само наличие анализа не означает обязательную блокировку. И наоборот, наблюдаемый запрет не обязательно требует анализа содержимого. Для читателя важно не смешивать техническую возможность, установленное действие и цель организации.
В управляемой рабочей сети такие механизмы могут быть частью согласованной политики доступа. Самостоятельное изменение туннеля не отменяет эту политику. Если нужен служебный ресурс, правильный путь — выяснить допустимый способ подключения у администратора. Техническая статья о принципах не является разрешением обходить установленные организационные ограничения.
Что известно из исследований
Отчёты OONI показывают, как сетевые ограничения исследуют через измеряемые события: ответы DNS, установление соединения, сбросы и тайм-ауты. Для российского контекста опубликованы наблюдения о нескольких формах вмешательства. Они важны как пример доказательной работы, а не как вечный прогноз доступности всех технологий.
Дата набора данных имеет значение. Историческое измерение нельзя описывать как сегодняшнее личное испытание. Пользовательское сообщение из другой сети тоже не следует повышать до общего факта. Аккуратный текст различает данные отчёта, их интерпретацию и гипотезу для нового теста. Такая граница уверенности полезнее категоричного объяснения любой медленной загрузки словом DPI.
Обфускация: отдельная инженерная задача
Обфускация пытается изменить наблюдаемые признаки. Она может помочь против определённого способа распознавания, но имеет ограничения и накладные расходы. Шифр и обфускация не являются взаимозаменяемыми настройками. Один отвечает за защиту данных, другая — за внешний вид обмена относительно модели наблюдения.
Базовый WireGuard не проектировался как замаскированный транспорт. Это не делает его плохим выбором для домашней сети или корпоративного туннеля. В условиях ограничений могут понадобиться другие поддерживаемые механизмы, однако ни одно название не обеспечивает универсальную нераспознаваемость. Для выбора нужны конкретная среда, требования и поддержка клиента.
Как не поставить ложный диагноз
Сначала определите, где возникает ошибка. Проверьте базовую сеть, профиль и официальный статус сервера. Затем сравните другую разрешённую сеть и другой предоставленный выход, меняя один фактор. Сохраните время и версии. Не запускайте произвольное сканирование чужих систем и не отключайте защиту устройства ради эксперимента.
Если меняется только один ресурс, рассмотрите ограничения самого сайта. Если не проходит проверка сертификата, не маскируйте её под сетевую блокировку. Если туннель установлен без полезных данных, проверьте DNS и маршруты. Правильная классификация симптома даёт следующий шаг, а необоснованное слово DPI часто прекращает полезный разбор.
Пример разделения факта и гипотезы
Факт: в повторном тесте соединение завершается после определённого этапа рукопожатия в одной сети. Гипотеза: промежуточная система реагирует на доступный признак. Дополнительные вопросы: повторяется ли поведение для контрольного назначения, отличается ли другая сеть и не объясняется ли сбой сервером? Такая запись не обещает окончательного ответа, но задаёт проверяемую исследовательскую последовательность.
Неверный переход выглядел бы так: «после ошибки известно, какое оборудование установлено и что оно прочитало». Из внешнего симптома это не следует. Даже уверенно установленное вмешательство не раскрывает автоматически внутренние правила системы. Техническая аккуратность здесь означает не меньше полезности, а меньше ложных причин, на которые пользователь потратит время.
Зачем обычному читателю эти различия
Они помогают понимать новости и рекламные обещания. Фраза «новый шифр не виден DPI» смешивает защиту содержимого и внешний вид потока. Фраза «DPI читает любой пароль» игнорирует конечные точки и проверку TLS. Обе требуют уточнения, а не автоматического согласия. Попросите описание модели наблюдения и фактическую методику проверки.
Для личной диагностики достаточно знать границу: вы наблюдаете результат соединения, а не внутреннее состояние сети. Поддержке передавайте точные симптомы, не назначая заранее причину. Это облегчает разбор обычных ошибок и позволяет отдельно обсуждать подтверждённые ограничения. При чтении источников отмечайте дату данных и уровень уверенности автора, особенно если вывод распространяется на целую страну.
Что запомнить
DPI — класс анализа, а не один универсальный выключатель интернета. Он может использовать доступные признаки без чтения защищённого содержимого. Для вывода о конкретной реализации нужны данные; для пользователя — воспроизводимый симптом и понятная проверка. Это помогает обсуждать приватность и доступность без ложного ощущения всесилия или бессилия любой технологии.
Практический разбор ограничений находится в статье о блокировках VPN, а диагностика — в пошаговом руководстве. Определения DPI, TLS и обфускации позволяют разделить слои. Чем точнее вопрос, тем меньше вероятность потратить время на изменения, не относящиеся к реальной причине проблемы.