Сначала исключите обычную ошибку
Неверный профиль, просроченный доступ и недоступный сервер дают симптомы, похожие на ограничение. Ошибка сертификата относится к проверке подлинности, а не обязательно к фильтрации. Если обычная сеть тоже не работает, VPN не является первым подозреваемым. Начните с точного текста ошибки и безопасной проверки базового подключения.
Сохраните версии, время и сеть. Попробуйте другой предоставленный выход, меняя только один параметр. Если результат изменился, вы получили полезное различие, но ещё не объяснение его причины. Нагрузка, маршрут и политика адреса могут давать похожий эффект. Не представляйте эту статью как отчёт об испытании конкретных операторов: таких измерений здесь нет.
Ограничение по адресу и порту
Сеть может запрещать соединения к определённым адресам или транспортам. Для этого не обязательно читать содержимое защищённого канала. Если адрес недоступен, изменение шифра внутри соединения само по себе не создаст путь. Если ограничен определённый транспорт, нужен поддерживаемый альтернативный сценарий, а не произвольная правка числа в профиле.
Порт — лишь один признак. Использование 443 не означает, что поток автоматически становится обычным HTTPS. С другой стороны, недоступность одного порта не доказывает целевую борьбу с VPN: возможны правила корпоративной сети и серверный firewall. Доступ следует использовать в рамках разрешённой политики сети, особенно на рабочем или учебном устройстве.
Распознавание потока
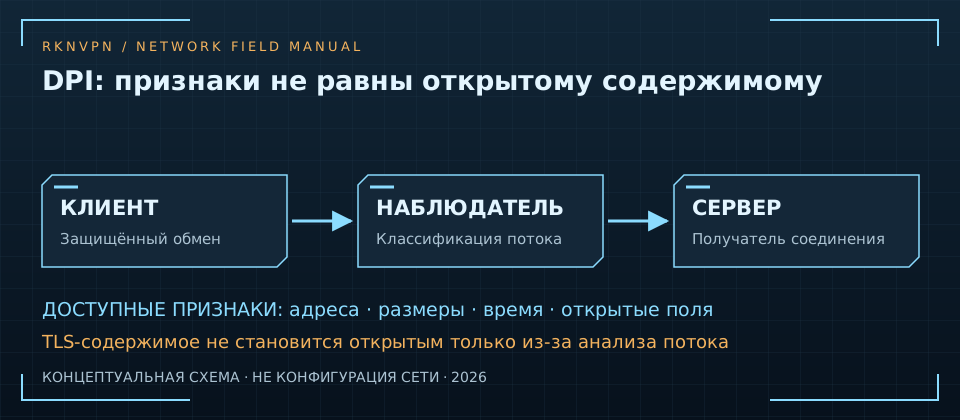
DPI может классифицировать обмен по доступным структурам и статистике. Шифрование скрывает содержимое, но не делает все потоки одинаковыми. Размеры, время, открытые поля и особенности рукопожатия могут сохранять значение. Это не равнозначно расшифровке текста страницы или пароля.
Некоторые системы используют активные или дополнительные проверки, но по одному тайм-ауту нельзя определить их наличие. Для обоснованного вывода нужен дизайн измерений, а не уверенность автора. Базовый WireGuard прямо не ставит обфускацию основной целью; это архитектурный выбор, а не признание слабой защиты данных. Доступность и стойкость шифрования — разные характеристики.
DNS и TLS-вмешательство
Ограничения доступа могут затрагивать разрешение имени или этап установления защищённого соединения. В исследованиях OONI по российским сетям описаны разные наблюдаемые методы. Эти исторические результаты показывают разнообразие механизмов, но не дают актуальную карту каждого VPN и провайдера на сегодня.
Смена DNS иногда меняет результат при проблеме разрешения имени, однако не устраняет любой сетевой запрет. Аналогично новый адрес сервера может помочь в одном случае и ничего не изменить в другом. Успешный частный обход симптома нельзя превращать в универсальную инструкцию. Отдельно учитывайте, что отказ может исходить от самого конечного сайта.
Роль обфускации
Обфускация меняет часть наблюдаемых признаков. Она может быть дополнительным транспортным слоем или особенностью конкретного клиента. Её полезность проверяют в заданной сети и версии. Она не отменяет доступность адреса, доверие к серверу и необходимость корректной аутентификации.
Не считайте маркетинговое слово stealth самостоятельным техническим описанием. Узнайте, что именно поддерживается на вашей платформе и как обновляется. Если предлагаемый режим требует отключить проверку сервера, сначала разберите причину. Получить соединение ценой непонятного ослабления доверия — не то же самое, что восстановить защищённый доступ.
Как собрать полезные наблюдения
Запишите этап: нет ответа узла, отказ рукопожатия, туннель есть без данных или недоступен один ресурс. Сравните другую разрешённую сеть и другой предоставленный сервер по отдельности. Повторите короткий тест. Не включайте тяжёлые или агрессивные сетевые проверки на чужой инфраструктуре ради гипотезы.
Для поддержки передайте очищенный журнал, дату и версии. Не публикуйте ключи, QR-код и полный профиль. Обсуждение на форуме может подсказать, что проверить, но не заменяет факт в ваших условиях. Указание «работает у меня» без сети и времени имеет ограниченную диагностическую ценность, особенно при быстро меняющейся доступности.
Где границы такого разбора
Материал объясняет технологии и не обещает юридическую допустимость любого действия или гарантированный доступ. Правила конкретной сети и применимые требования нужно учитывать отдельно. Мы не публикуем выдуманную статистику блокировок и не присваиваем сервисам статус «проверенно работает в России» без реальных измерений.
Также нельзя обещать, что самостоятельный сервер решает всё. Он требует обновлений, защиты ключей и сопровождения; его адрес и маршрут тоже могут стать недоступны. Нужен запасной план для важной работы, а не вера в вечную универсальность одной конфигурации. Организационная устойчивость включает доступ к поддержке и безопасное восстановление настроек.
Пример контролируемого сравнения
Выбранный профиль не подключается в домашней сети. Тот же клиент и профиль работают в другой разрешённой сети. Это показывает зависимость от окружения, но не устанавливает точный механизм. Следующая проверка может сравнить предоставленный альтернативный узел дома. Если он работает, различие может относиться к адресу или пути, а не ко всему протоколу.
Если ни один узел не работает, проверьте, не изменился ли сам профиль или доступ к учётной записи. Сохраняйте один фактор за раз и повторяйте коротко. Не нужно массово перебирать чужие адреса или нагружать инфраструктуру. Качественная диагностика строится на небольшом числе осмысленных сравнений, а не на количестве случайно выполненных сетевых команд.
Что означает дата проверки
Дата статьи показывает, когда проверялись источники и формулировки, а не когда автор испытал каждый VPN у каждого оператора. Если собственных измерений нет, это должно оставаться явным. Исторический отчёт может надёжно описывать свой период и при этом не отвечать на вопрос о текущем состоянии конкретной мобильной сети.
Для практического решения важна свежая проверка самого пользователя в разрешённых условиях. Сохраните дату, версии и сеть, но не делайте из одного результата рекомендацию всем. Доступность меняется независимо от качества объяснения протокола. Поэтому полезный материал даёт метод чтения симптомов и критерии доверия, а не вечный список «неблокируемых» технологий.
Что делать пользователю
Начните с диагностики по этапам, затем сверяйтесь с документацией оператора. Если требуется альтернативный режим, выбирайте поддерживаемый, а не случайный профиль. После восстановления снова проверьте IP, DNS и политику при разрыве. Работоспособность одного сайта не подтверждает корректный охват всей системы.
Главный полезный результат — понимание, что известно, что предполагается и какой следующий тест уменьшит неопределённость. Эта дисциплина позволяет обсуждать ограничения без магических обещаний. Более подробное объяснение анализа потока есть в статье о DPI, а границы защиты — в разборе VPN и анонимности.