Когда разделение полезно
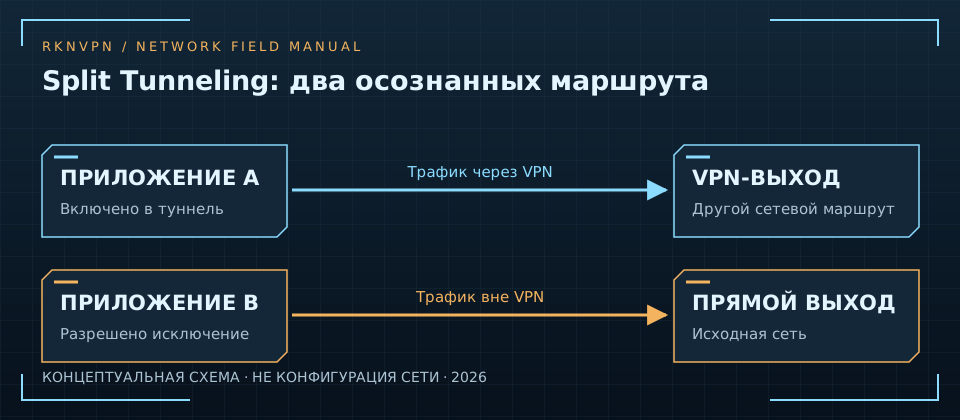
Корпоративный VPN может требоваться только для внутреннего портала, а видеосвязь удобнее вести через обычную сеть. Дома нужен доступ к принтеру или NAS без обхода через удалённый узел. Другой сценарий — отдельное приложение должно использовать исходный адрес. Это разные цели, и для каждой стоит написать короткое правило, прежде чем открывать настройки.
Раздельный туннель не является дефектом сам по себе. Он становится проблемой, если пользователь ожидает полный охват, а часть программ идёт напрямую незаметно. Поэтому правило должно быть явным. В корпоративной среде его определяет политика организации; удобство не является основанием самостоятельно исключить рабочие данные из требуемого защищённого пути.
Список включения и список исключения
В одном режиме указывают программы, которые должны использовать VPN. В другом — программы, которым разрешён обход. Перепутать эти направления легко, особенно если интерфейс использует короткую подпись. До применения перечитайте описание и проверьте один безопасный пример из каждой группы.
Не добавляйте сразу десятки приложений. Сначала убедитесь, что выбранный механизм действительно поддерживает нужную программу. Некоторые приложения используют дочерние процессы или собственные сетевые компоненты, и поведение зависит от реализации клиента. Поддержка функции на одной ОС не означает одинакового охвата на всех устройствах оператора.
Маршруты по подсетям и правила по доменам
Сетевой маршрут может отправлять определённую подсеть в туннель. Это распространено в рабочем доступе. Правило по домену относится к другой логике: имя разрешается в меняющиеся адреса, иногда общие для нескольких сервисов. Поэтому ручной IP-список не всегда надёжно повторяет смысл «только этот сайт».
Если домашняя и корпоративная сеть используют совпадающие частные диапазоны, возникает неоднозначность маршрута. Это не исправляется произвольной сменой публичного DNS. Нужен разбор адресного плана и поддерживаемых настроек. Для управляемого подключения передайте симптом администратору, не меняя рабочую сеть наугад и не открывая широкие обходные правила.
DNS требует собственной политики
Внутренние имена компании могут разрешаться только корпоративным DNS. Публичные имена — другим способом. Такой split DNS не обязательно совпадает с простым разделением приложений. Браузерный DoH способен добавить отдельный путь, поэтому одна системная настройка не всегда описывает всё поведение.
Проверьте, какие имена и кому должны отправляться. Не тестируйте рабочие домены на посторонних сайтах. Если после включения отдельного DNS исчез доступ к внутреннему ресурсу, сначала изучите совместимость. Успешная загрузка публичной страницы не означает, что корпоративная часть настроена правильно. Связанные определения доступны в справочнике DNS.
Настройка с минимальным риском
Запишите исходный режим и сохраните нужные параметры. Добавьте одно правило для безопасного приложения или тестового направления. Проверьте ожидаемый адрес выхода именно в этом приложении, затем проверьте программу из другой группы. Браузерный тест не является универсальным отчётом всей системы.
После этого проверьте локальные устройства и DNS. Если меняете удалённую машину, заранее обеспечьте резервный доступ: новый маршрут способен оборвать текущую сессию. Не копируйте глобальные сетевые команды из общего руководства, когда клиент предлагает поддерживаемый интерфейс. Минимальная настройка проще для проверки и последующего отката.
Сочетание с Kill Switch
Строгий Kill Switch может запрещать прямые соединения, включая программы, которые исключены из VPN. Итогом бывает отсутствие сети у исключённой программы, а не обход. Это нужно сверять с документацией клиента и системной политикой. Две полезные функции не обязаны сочетаться так, как предполагает пользователь по их названиям.
Решите, какое поведение требуется при потере туннеля. Рабочий трафик может должен остановиться, а локальный принтер — остаться доступным. Нужен точный набор разрешений, а не переключение всех ограничений в выключенное положение. Проверьте аварийный разрыв и ручное отключение отдельно: они способны иметь разные политики.
Мобильные особенности
На телефоне поддержка исключений и системного запрета обхода различается по ОС и клиенту. Не переносите инструкцию Android на iPhone дословно. В рабочем профиле также могут действовать отдельные правила. Обновление приложения способно изменить интерфейс, поэтому сохраняйте не только скриншот, но и смысл правила.
После перехода Wi-Fi—мобильная сеть проверьте, сохранилось ли разделение. IPv6 тоже может появиться в одной сети и отсутствовать в другой. Если приложение неожиданно использует прямой путь, зафиксируйте сеть, версию и конкретный сценарий. Не объявляйте любую смену адреса утечкой, пока не сверили её с выбранной политикой.
Пример карты маршрутов для дома
В карте можно записать: рабочий портал — корпоративный VPN; домашний принтер — локальная сеть; личная видеосвязь — обычный выход, если это разрешено политикой. Рядом укажите, чем задаётся каждое правило: приложение, подсеть или настройка администратора. Не объединяйте всё в один длинный список исключений без объяснения назначения.
После проверки отметьте, где и как разрешается имя каждого типа ресурса. Если портал использует внутренний DNS, его работа зависит не только от маршрута пакетов. Если принтер находится в совпадающей с рабочей подсети, потребуется разбор адресного конфликта. Такая карта показывает проблему точнее, чем общее сообщение «VPN мешает локальной сети».
Как сопровождать исключения
При добавлении программы запишите причину и ожидаемый путь. После удаления программы или изменения задачи уберите ставшее ненужным правило штатным способом. Неиспользуемые исключения затрудняют понимание политики и могут переживать смену условий, ради которых создавались. Нужен небольшой актуальный список, а не история всех когда-либо выполненных экспериментов.
После крупного обновления клиента проверьте основные группы снова. Если программа изменила структуру процессов или сетевое поведение, прежний тест может быть недостаточен. Не считайте такую проверку доказательством работы навсегда. Она подтверждает конкретную конфигурацию и даёт понятную основу для следующего изменения, сохраняя контроль над тем, что сознательно остаётся вне VPN.
Когда лучше полный туннель
Если требуется простой запрет прямого интернет-выхода для всех приложений, многочисленные исключения усложняют доказательство результата. В таком сценарии полный туннель с понятной блокировкой может быть легче сопровождать. Это не универсальный совет: рабочая сеть или локальные сервисы могут требовать иной схемы.
Хорошая настройка объясняется коротко: какая группа идёт через VPN, какая напрямую и почему. Сохраните результат проверки, а при проблеме используйте диагностику. Не превращайте список исключений в коллекцию случайных исправлений. Чем меньше необъяснимых правил, тем проще заметить ошибку, обновить клиент и сохранить предсказуемое поведение.